AI 반려로봇 에일리코, 대화 유출 취약점
최근 30일 조회수 —좋아요 —핵심 요약
에일리코가 대화를 중국 서버에 저장하고 해커가 이를 열람하거나 성격을 바꿀 수 있다는 지적이 나왔다.
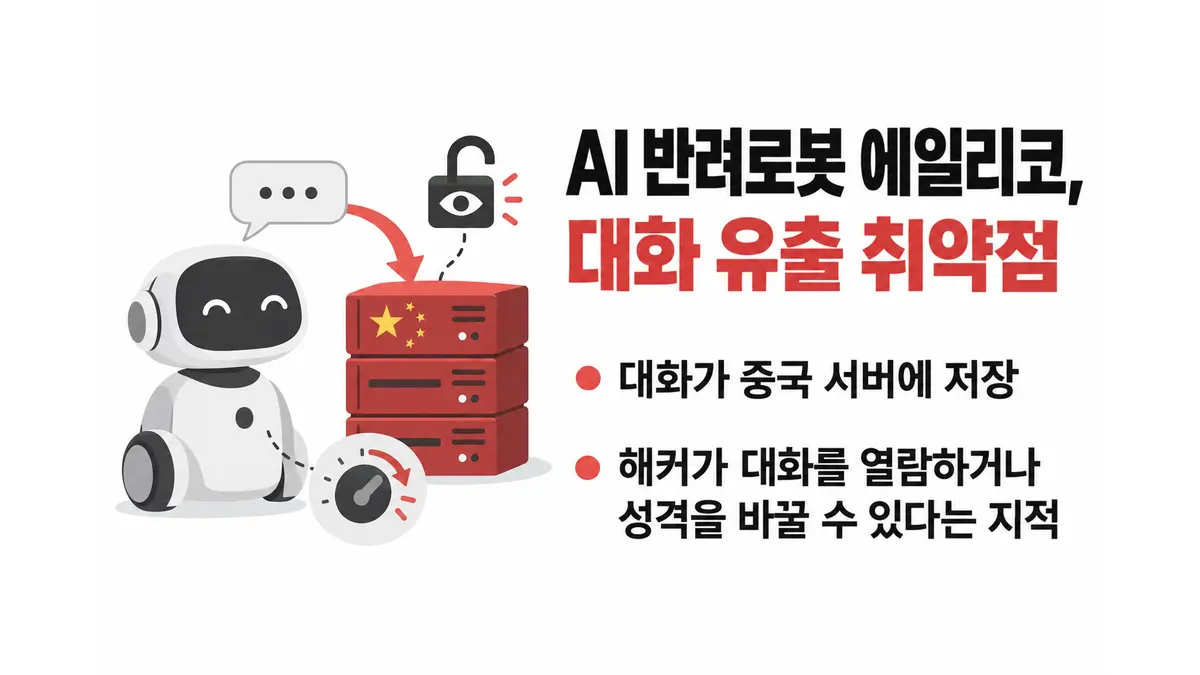
더버지는 AI 반려로봇 에일리코(Eiliko)의 AI 기능이 와이파이로 나눈 대화를 중국 서버에 저장할 수 있으며, 해커가 이를 열람하거나 로봇의 성격을 원격으로 바꿀 수 있는 취약점이 있다고 15일 보도했다.1 에일리코는 사용자 기분에 맞춰 만화풍 표정을 바꾸고 대화하는 디지털 반려동물로, 에너자이즈 랩(Energize Lab)이 만들었다.
보도에 따르면 에일리코의 AI 기능은 사용자나 어린이가 말한 내용을 사실상 모두 서버에 보관할 수 있다. 더버지 기자가 아마존에서 직접 구입한 제품과 10분간 대화하며 발언을 다른 사람에게 전달하는지 묻자, 에일리코는 비밀이 안전하다는 취지로 답했다. 그러나 더버지는 서버 침입이 쉽고 로봇의 응답 성격까지 탈취될 수 있다고 지적했다.
다만 제공된 자료에는 취약점의 구체적인 공격 방식과 영향받는 제품 수, 제조사의 공식 해명이나 수정 계획은 담기지 않았다. 한국 판매 여부도 확인되지 않았다.
Footnotes
-
The Verge, 「Your secrets aren’t safe with this cute robot toy — they’re on Chinese servers ready to be hacked」 ↩
읽기 목록은 이 브라우저에 저장됩니다.
출처
- Your secrets aren’t safe with this cute robot toy — they’re on Chinese servers ready to be hacked — The Verge · 자료: 2026. 10. 15.
이 글은 위 출처를 근거로 자동 생성된 뒤 발행됐습니다. 원문을 함께 확인해 주세요. 교차 보도 없이 단독 출처로 작성됐습니다.